National
Gruparea KillSec, destructurată în urma unei operațiuni internaționale. Un tânăr de 24 de ani, reținut de DIICOT pentru șantaj cibernetic

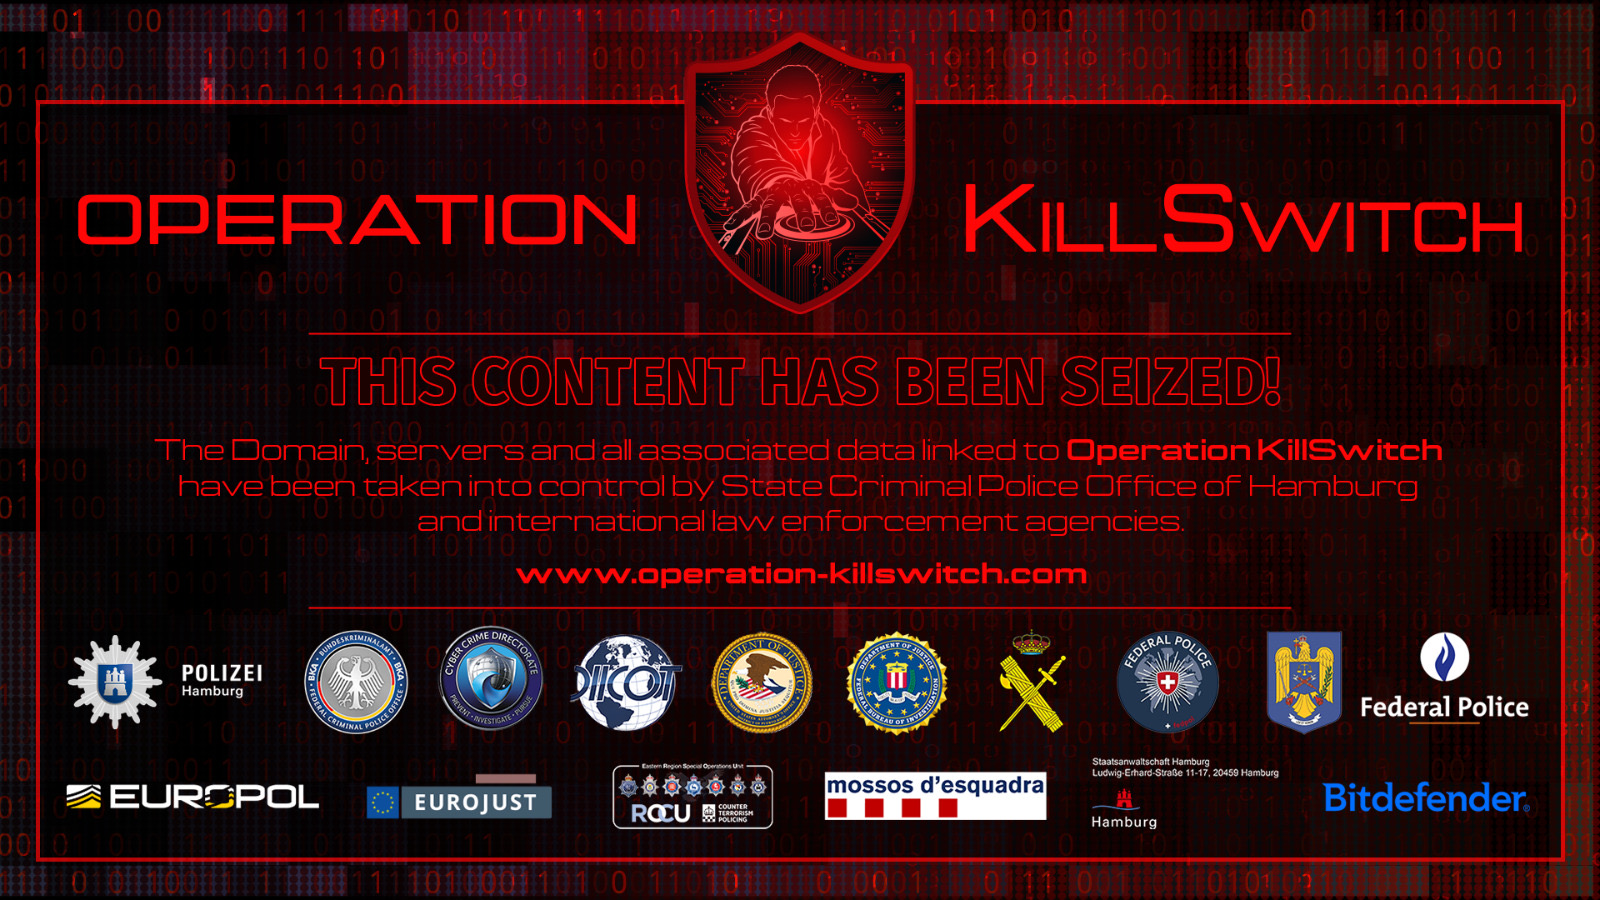
O operațiune internațională de amploare, desfășurată în nouă țări, a vizat gruparea de criminalitate informatică KillSec, suspectată de implicare în aproximativ 1.000 de atacuri cibernetice la nivel mondial. În România, un tânăr de 24 de ani a fost reținut de procurorii DIICOT și prezentat instanței cu propunere de arestare preventivă.
Tânăr de 24 de ani, reținut de DIICOT
Procurorii Direcției de Investigare a Infracțiunilor de Criminalitate Organizată și Terorism – Structura Centrală au dispus, la 30 septembrie 2026, reținerea unui inculpat în vârstă de 24 de ani.
Acesta este cercetat pentru constituirea unui grup infracțional organizat, acces ilegal la un sistem informatic, transfer neautorizat de date informatice, operațiuni ilegale cu dispozitive sau programe informatice și șantaj.
La 1 octombrie, tânărul a fost prezentat judecătorului de drepturi și libertăți din cadrul Tribunalului București, cu propunere de arestare preventivă pentru 30 de zile.
Cum acționa gruparea KillSec
Potrivit DIICOT, gruparea ar fi funcționat, începând din octombrie 2023, ca o structură infracțională transfrontalieră, având ca scop obținerea de bani prin furtul și exploatarea datelor informatice.
Anchetatorii susțin că membrii grupării își construiseră o infrastructură tehnică dedicată și configurau succesiv servere de comandă și control, găzduite de un furnizor global de servicii cloud.
Pentru a-și păstra anonimatul, suspecții ar fi utilizat alias-uri și canale de comunicare criptate.
Atacurile se desfășurau, potrivit anchetatorilor, în mai multe etape:
- identificarea vulnerabilităților sistemelor informatice ale victimelor sau achiziționarea unor credențiale de acces compromise de pe Darknet;
- accesarea ilegală a sistemelor;
- copierea și transferul unor cantități importante de date;
- contactarea victimelor și solicitarea unor răscumpărări în criptomonedă;
- amenințarea cu publicarea sau vânzarea datelor furate în cazul în care răscumpărarea nu era plătită.
Pentru a demonstra că dețin efectiv informațiile, atacatorii ar fi transmis victimelor mostre din datele sustrase sau linkuri către site-ul lor de tip „leak-site”, unde erau publicate fragmente din informațiile furate.
Metoda este cunoscută sub denumirea de „double extortion”, deoarece victimele sunt supuse unei duble presiuni: pe de o parte prin compromiterea sistemelor și datelor, iar pe de altă parte prin amenințarea cu divulgarea acestora.
Ancheta a ajuns în nouă țări
Dimensiunea internațională a activității atribuite grupării a dus la constituirea unei echipe comune de anchetă.
Sub egida Eurojust, în decembrie 2025 a fost încheiat un acord pentru formarea unei echipe comune între România și Belgia. Ulterior, în anchetă au fost implicate și autoritățile din Grecia și Germania.
La 30 septembrie 2026 au fost desfășurate simultan acțiuni în mai multe state.
În România, procurorii DIICOT, împreună cu polițiștii Direcției de Combatere a Criminalității Organizate, au efectuat patru percheziții domiciliare în București și în județul Vaslui. Au fost ridicate dispozitive de stocare a datelor.
Operațiuni similare au avut loc în Belgia, Germania, Grecia, Spania, Regatul Unit și Finlanda, cu participarea autorităților din Statele Unite ale Americii.
Operațiunea „KillSwitch” a vizat aproximativ 1.000 de atacuri
Toate aceste acțiuni au făcut parte din Operațiunea KillSwitch, o investigație internațională care a reunit autorități judiciare din Germania, Belgia, Finlanda, Grecia, Spania, Elveția, Regatul Unit, Statele Unite și România.
Ancheta a vizat aproximativ 1.000 de atacuri cibernetice la nivel mondial.
La nivel european, investigația a fost coordonată de Europol, prin Centrul European pentru Criminalitate Cibernetică (EC3). Instituția a contribuit la centralizarea informațiilor, cooperarea cu parteneri din sectorul privat, urmărirea tranzacțiilor cu criptomonede și examinarea probelor digitale.
Ancheta a beneficiat și de sprijinul a două companii private specializate în securitate cibernetică.
Site-ul KillSec de pe Dark Web, preluat de autorități
Unul dintre rezultatele operațiunii a fost preluarea controlului asupra site-ului KillSec de pe Dark Web, potrivit surselor judiciare.
Autoritățile au securizat cel puțin 110 terabytes de date, prevenind astfel accesul neautorizat suplimentar și publicarea sau vânzarea în continuare a informațiilor furate.
Acțiunea a urmărit, astfel, nu doar identificarea și tragerea la răspundere a persoanelor implicate, ci și blocarea infrastructurii folosite pentru desfășurarea atacurilor și pentru distribuirea datelor obținute ilegal.
DIICOT precizează că, pe parcursul întregului proces penal, persoanele cercetate beneficiază de toate drepturile și garanțiile procesuale prevăzute de Codul de procedură penală, precum și de prezumția de nevinovăție.